Tyli grėsmė kriptovaliutoms: kodėl kvantiniai kompiuteriai svarbūs
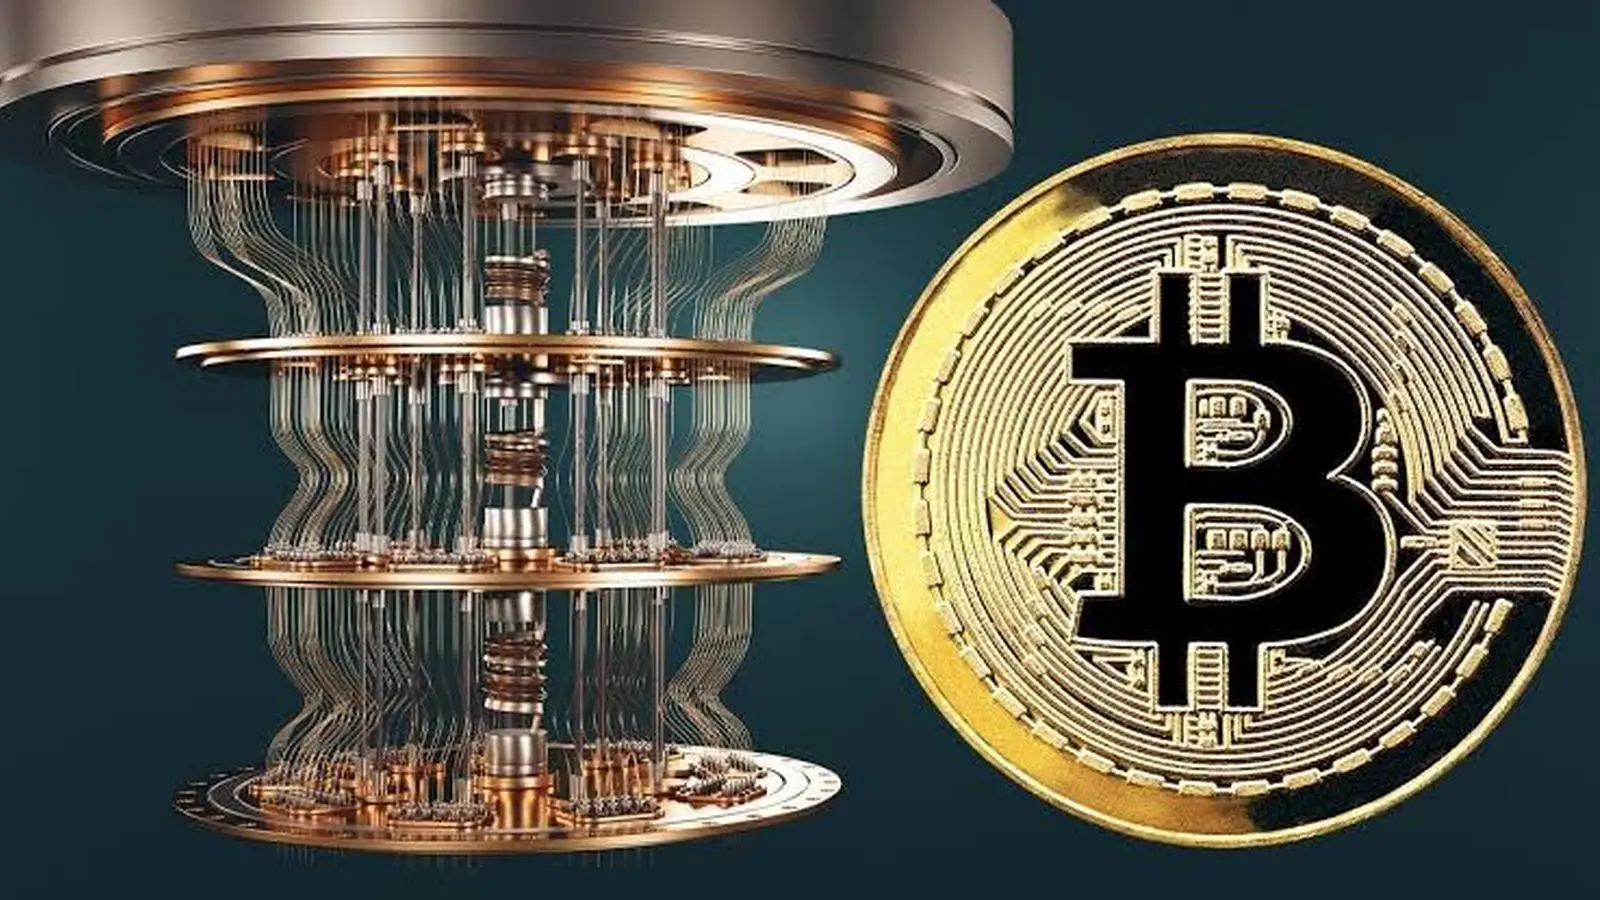
Bitcoin saugumo modelis ilgą laiką rėmėsi praktine modernios kriptografijos sulaužymo neįmanomumu. Tačiau naujausi kvantinių kompiuterių pasiekimai sukėlė susirūpinimą tarp blokų grandinės tyrėjų ir institucinių investuotojų: teoriškai pakankamai galingi kvantiniai įrenginiai galėtų pažeisti eliptinių kreivių kriptografiją ir atskleisti privačius raktus, keliančius grėsmę Bitcoin (BTC) ir daugeliui kitų kriptovaliutų.
Kaip kvantiniai kompiuteriai galėtų taikytis į Bitcoin kriptografiją
Klasikiniai kompiuteriai veikia su bitais (0 arba 1). Kvantiniai kompiuteriai naudoja kubitus, galinčius būti superpozicijoje, kas leidžia vykdyti masiškai paralelinius skaičiavimus. Algoritmai, tokie kaip Shoro algoritmas, esant pakankamam kubitų skaičiui ir žemam klaidų lygiui kvantiniame įrenginyje, gali daug greičiau nei klasikiniai metodai išskaidyti didelius skaičius ir išspręsti diskrečiųjų logaritmų problemas. Kadangi Bitcoin naudoja eliptinių kreivių parašus (ECDSA) sandoriams apsaugoti, hipotetinis kvantinis priešininkas ateityje galėtų gauti privačius raktus iš atskleistų viešųjų raktų arba nepatvirtintų sandorių eilės (mempool).
Konkreti pažeidžiamybė atsiranda, kai vartotojai pakartotinai naudoja adresus arba transliuoja sandorius: jei užpuolikas pastebi viešą raktą arba nepatvirtintą sandorį, pakankamai pažangus kvantinis kompiuteris galėtų bandyti per patvirtinimo langą apskaičiuoti atitinkamą privatų raktą ir pavogti lėšas prieš sandoriui patvirtinant. Galaxy Digital skaičiavimai rodo, kad maždaug $470 mlrd. BTC, apie 34% cirkuliuojančios pasiūlos, gali būti rizikos zonoje dėl seno adreso pakartotinio naudojimo arba laiko atskleidimo.

Dabartinė realybė: galimybės ir komercializacija
Šiandien kvantiniai įrenginiai dar nėra pakankamai galingi ar stabili, kad masiškai ir reguliariai laužytų modernius kriptografinius principus. Tačiau plėtra ir komercializacija spartėja: auga kubitų skaičius, vyksta klaidų taisymo tyrimai ir didėja korporatyvinės investicijos. Neaiški laiko linija, t. y. kiek greitai kvantinė kriptoanalizė taps praktiška, sukuria strateginę riziką kripto rinkoms ir depozitoriams.
Kodėl Bitcoin atnaujinimas yra sudėtingas
Kvantiškai atsparių protokolų sukūrimas teoriškai yra įmanomas: postkvantinė kriptografija siūlo parašų schemas, atsparias Shoro tipo atakoms. Tačiau šių pakeitimų diegimas Bitcoine susiduria su struktūrinėmis ir socialinėmis kliūtimis. Dekentralizuotas Bitcoin valdymas reiškia, kad kūrėjai, kalnakasiai, mazgų operatoriai, biržos ir piniginių tiekėjai turi koordinuotis, kad įgyvendintų atnaujinimus. Ankstesnės nesutarimų krizės, pavyzdžiui, bloko dydžio karai, parodė, kokie sudėtingi gali būti konsenso pakeitimai. Kalnakasiai turi dideles aparatinės įrangos ir ekonomines įsipareigojimus, kurie apsunkina greitą pereitimą.
Didieji suinteresuotieji jau imasi veiksmų: institucinės organizacijos ir biržos, įskaitant Coinbase, bei žinomi vadovai, tokie kaip Michael Saylor, sudarė komitetus ir darbo grupes, kad tirti kvantinę riziką ir mažinimo strategijas.

Analizė ir išvados
- Turto, galimai pažeidžiamo dydis: ~ $470 mlrd. BTC (≈34% pasiūlos) dėl senų adresų pakartotinio naudojimo arba nepatvirtintų sandorių atskleidimo.
- Kvantinė pasirengimo būsena: mašinos dar nepasiekusios lūžimo masto, tačiau komercializacija progresuoja.
- Atnaujinimų kliūtys: decentralizacija, kalnakasių paskatos ir koordinacijos kaštai lėtina protokolo pokyčius.
- Rinkos poveikis: ilgalaikė nežinomybė gali erozuoti institucijų pasitikėjimą ir sukelti pardavimo spaudimą.
Mažinimo priemonės apima postkvantinių parašų schemų diegimą, adresų higienos skatinimą (vienkartiniai adresai), daugparašes sprendimus ir gerąsias aparatinės piniginės praktikas bei koordinuotus protokolo atnaujinimus. Investuotojams ir saugotojams svarbu stebėti kvantinių kompiuterių pažangą ir spartinti migracijos strategijas, kad apsaugotų grandinėje esančius turtus ir išlaikytų pasitikėjimą kripto ekosistemoje.

Palikti komentarą
Komentarai
Komentarų dar nėra. Būkite pirmas.